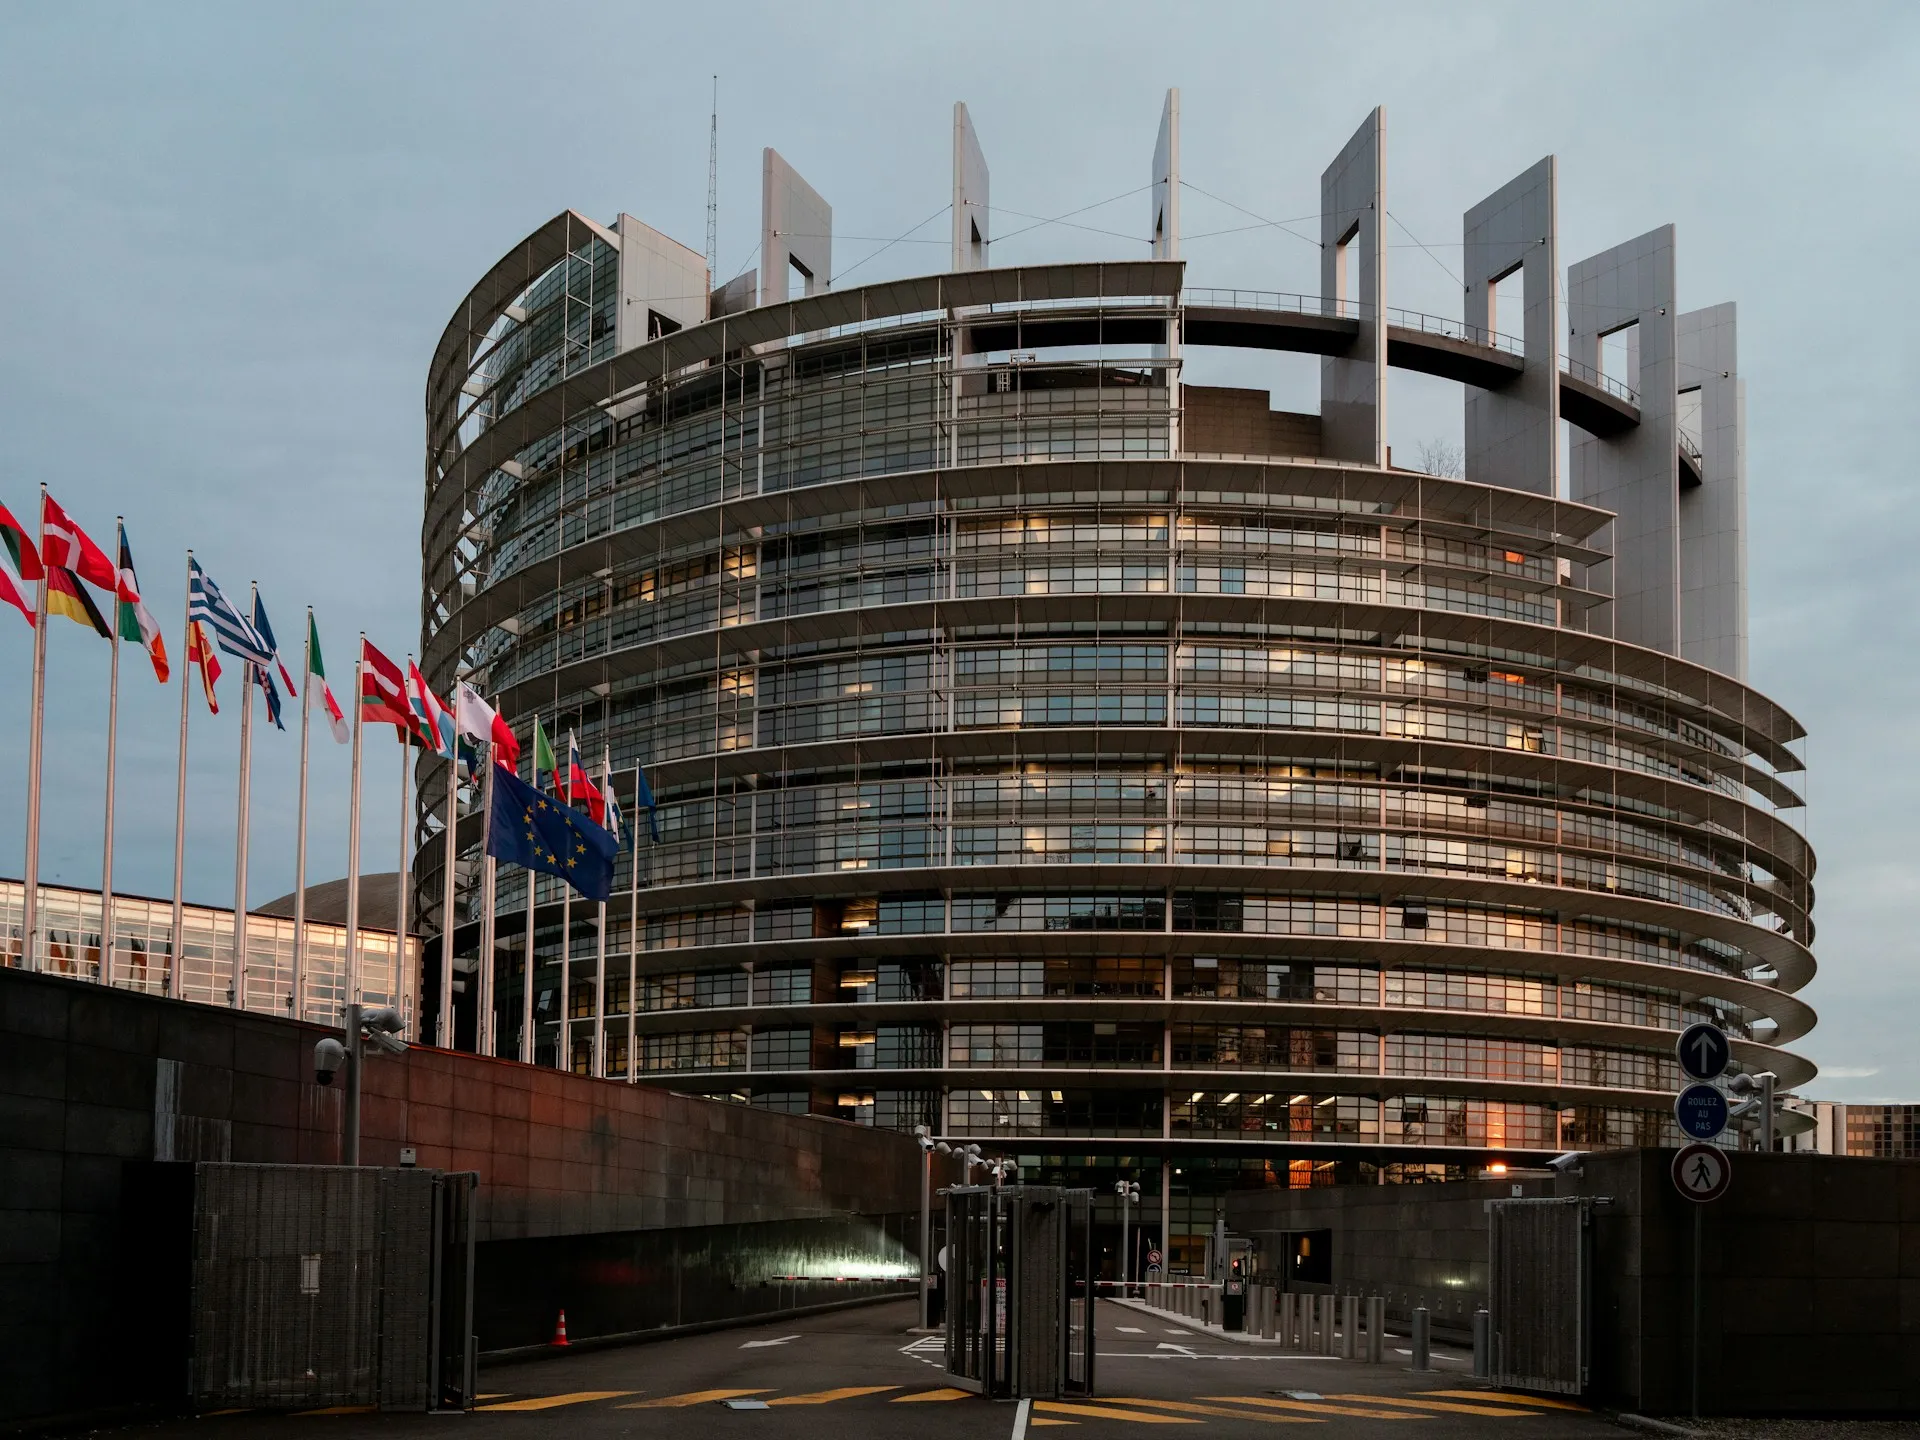

(PRIMANOTIZIE) BRUXELLES – La Commissione europea ha subito un attacco informatico rilevato il 22 ottobre, che ha reso inaccessibili per più di dieci giorni diversi servizi interni fondamentali, in particolare la piattaforma Sysper per la gestione delle risorse umane, utilizzata dai funzionari per consultare buste paga, richiedere ferie e registrare presenze. L’attacco è stato confermato pubblicamente solo il 19 novembre dal portavoce per gli Affari digitali, Thomas Regnier, durante una conferenza stampa a Bruxelles.
Oltre a Sysper, anche il sistema di rimborso delle spese mediche MyPMO è stato bloccato. Questi servizi sono stati progressivamente ripristinati in avvio di settimana, sebbene il regime comune di assicurazione malattia JSIS risultasse ancora inutilizzabile per alcuni dipendenti al momento dell’annuncio. Nonostante le difficoltà tecniche, la Commissione ha assicurato che gli stipendi sono stati regolarmente accreditati.
L’origine e la gestione dell’attacco
Secondo la ricostruzione fornita dagli uffici comunitari, l’attacco ha utilizzato ARTEX, uno strumento di intelligenza artificiale pubblicamente disponibile progettato per individuare vulnerabilità nei sistemi informatici mediante test di intrusione. L’esecutivo europeo ha segnalato che ARTEX è stato impiegato impropriamente contro le istituzioni Ue, come rilevato dal CERT-EU, organismo di cybersicurezza delle istituzioni europee.
In via precauzionale, la Commissione ha disattivato svariate applicazioni per un periodo che in alcuni casi è durato fino a dieci giorni, mentre martedì 17 novembre si sono verificati rallentamenti su sistemi di traduzione. Il Corporate Management Board, massimo organo interno di gestione delle crisi, si è riunito d’urgenza, e la commissaria al Digitale, Henna Virkkunen, ha fornito aggiornamenti al collegio mercoledì. Inoltre, il Garante europeo della protezione dei dati è stato informato della situazione.
Indagini in corso e scenari futuri
Thomas Regnier ha precisato che finora non sono emerse prove di violazioni di dati riguardanti l’intero personale della Commissione; l’indagine è tuttora in corso, e non è stata avanzata alcuna richiesta di riscatto. L’esecutivo non ha fornito una quantificazione dell’estensione dell’attacco, definendolo una campagna composta da una serie di incidenti. Nessuna attribuzione è stata formulata pubblicamente riguardo ai responsabili.
L’eurodeputato Bart Groothuis, membro dei Renew dal Belgio, ha criticato la Commissione per la gestione riservata dell’informazione, accusandola di trattenere i dettagli internamente invece di renderli pubblici.
La conclusione dell’indagine sarà cruciale per stabilire l’entità dei danni, eventualmente notificare una sottrazione dati e suggerire le contromisure adeguate. Parallelamente, la Commissione si inserisce nel contesto più ampio di attacchi informatici: da agosto l’FBI ha segnalato che ARTEX è utilizzato da hacker per colpire vari settori, incluso quello governativo. Nel 2023, la Commissione europea ha già subito altri attacchi informatici, tra cui la compromissione a marzo dell’infrastruttura cloud di Europa.eu con il furto di circa 91,7 GB di dati e un attacco a gennaio ai dispositivi mobili del personale. (PRIMANOTIZIE)
Leggi anche
- Ministro ucraino definisce Putin terrorista globale dopo attacchi con droni a Kiev
- Il presidente Xi Jinping invita gli Stati Uniti a evitare crisi per Taiwan
- Gabi Morais arrestata a Fortaleza con l’accusa di riciclaggio per Comando Vermelho
Autore
About The Author